


Eksperti aicina nelietot publiskos Wi‑Fi tīklus, tie palīdz hakeriem iegūt privātu informāciju!


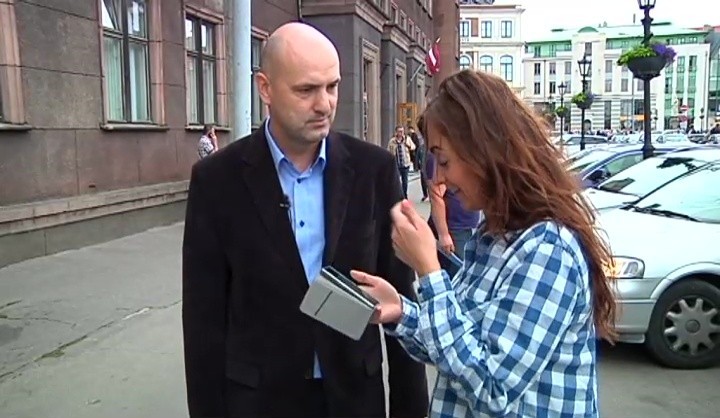
Bieži mūsu mobilās ierīces dzīvo savu dzīvi, pašas pieslēdzas bezvadu tīkliem un raida informāciju par savu lietotāju. Bez Tabu kopā ar "IT Centra" dibinātāju un vadošo konsultantu Agri Krustu darba dienas vidū Rātslaukumā pavēroja, kādu informāciju iespējams iegūt par apkārtējiem cilvēkiem, kuriem līdzi ir mobilās ierīces.
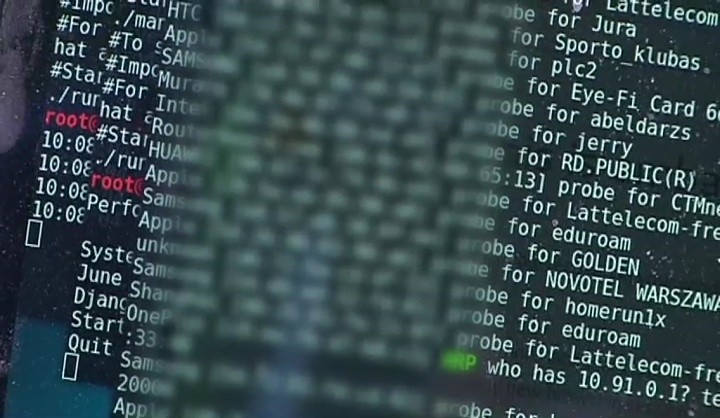
Piemēram, mēs varam ieraudzīt, ka indivīds ar HTC mobilo telefonu kabatā nesen pieslēdzies Wi-Fi tīklam kādā sporta klubā, savukārt iPhone lietotājs nesen apmeties kādā Varšavas viesnīcā.
Eksperiments tika veikts publiskā vietā, kur apkārt staigā daudz cilvēku, bet, ja telefonu apkārt būtu maz, būtu iespējams uzzināt privātu informāciju par tā lietotājiem – pat apjaust vietu, kur viņi dzīvo.
Agra Krusta automašīnā tika uzstādīts mobilais tīkls ar ļoti populāru nosaukumu, pusstundas laikā tam bija pieslēgušies vairāk nekā 200 lietotāju. Android operētājsistēmas lietotāju tālruņus nav tik vienkārši identificēt, bet cilvēki, kuriem ir Apple ierīces, nereti izvēlas telefonu nosaukt savā vārdā.
Tīkla turētājs uzreiz var redzēt, ka mobilo tīklu izmanto, piemēram, Atis (Atiss iPhone). Labāk šādu opciju neizvēlēties, un telefonam nedot savu vārdu.
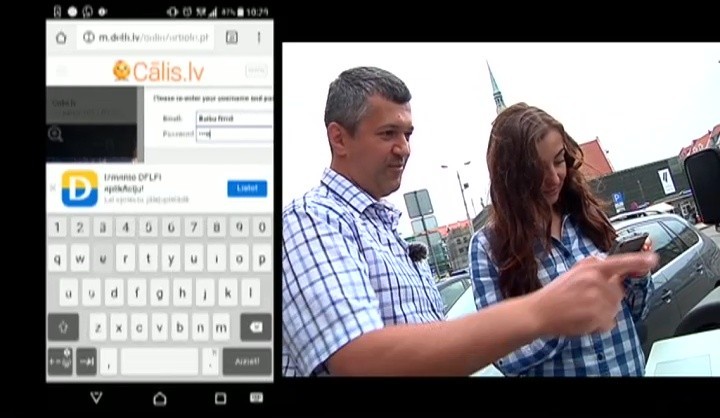
IT speciālists arī demonstrēja, kā iespējams iegūt cilvēku sociālo portālu kontu paroles, un būtiskākais secinājums – nelietot bezvadu tīklus, un, ja tomēr gadās, izdzēst tīklu no tālruņa atmiņas. Ieteicams padomāt arī par mobilo ierīču antivīrusu programmām un drošām parolēm. Ļoti daudzi izvēloties ignorēt mobilo ierīču sistēmu atjauninājumus, taču arī tie domāti mūsu drošībai.
Foto
Ziņo par kļūdu rakstā
Iezīmē kļūdaino tekstu un spied Ctrl+Enter.
Iezīmē kļūdaino tekstu un ziņo par to!





