


Iedzīvotāji masveidā saņem ziņas no krāpniekiem, kuri uzdarbojas Latvijas Pasta vārdā; "Bez Tabu" skaidro – kā "neuzķerties"?
Rīdziniece Ieva kādu dienu nolēmusi sevi iepriecināt ar sen kāroto un veikusi aptuveni 20 pirkumu interneta veikalā. Ar nepacietību gaidījusi ziņu no "Latvijas Pasta", ka sūtījumi ieradušies un tos iespējams saņemt, taču tā vietā sagaidījusi savādu e-pastu. Viņai radušās aizdomas – pasta darbinieku vārdā uzdarbojas krāpnieki!


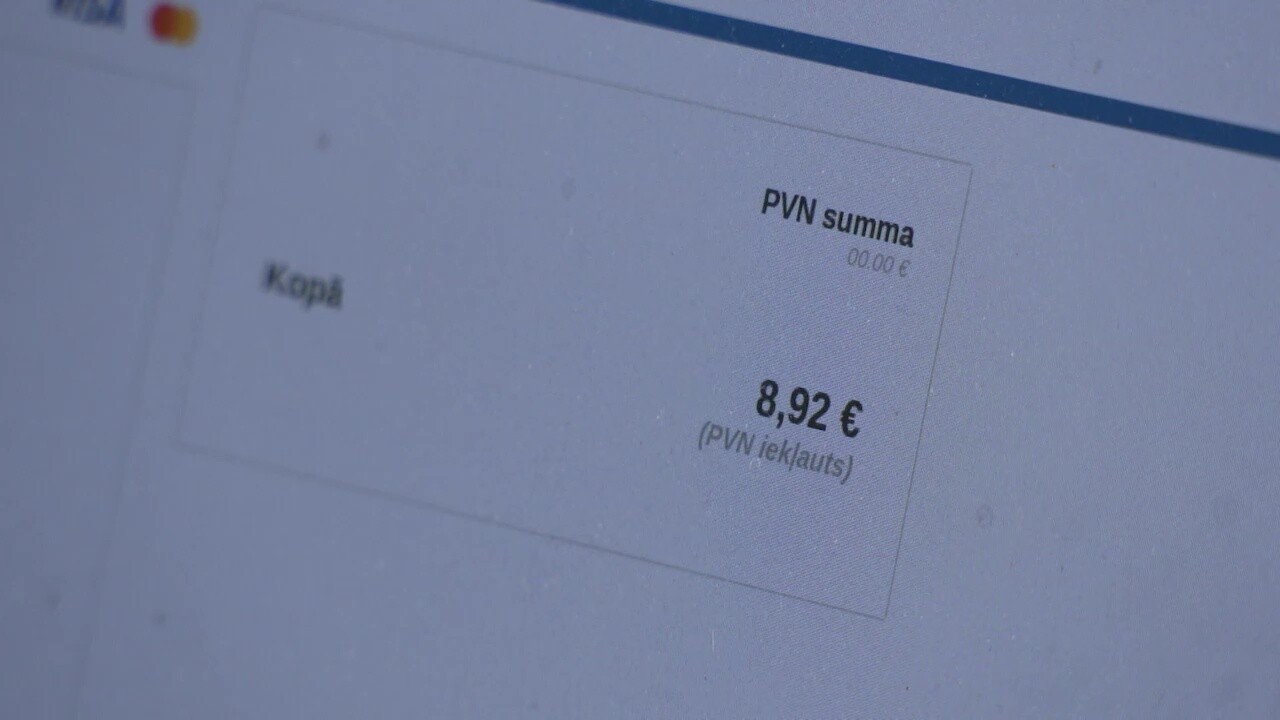
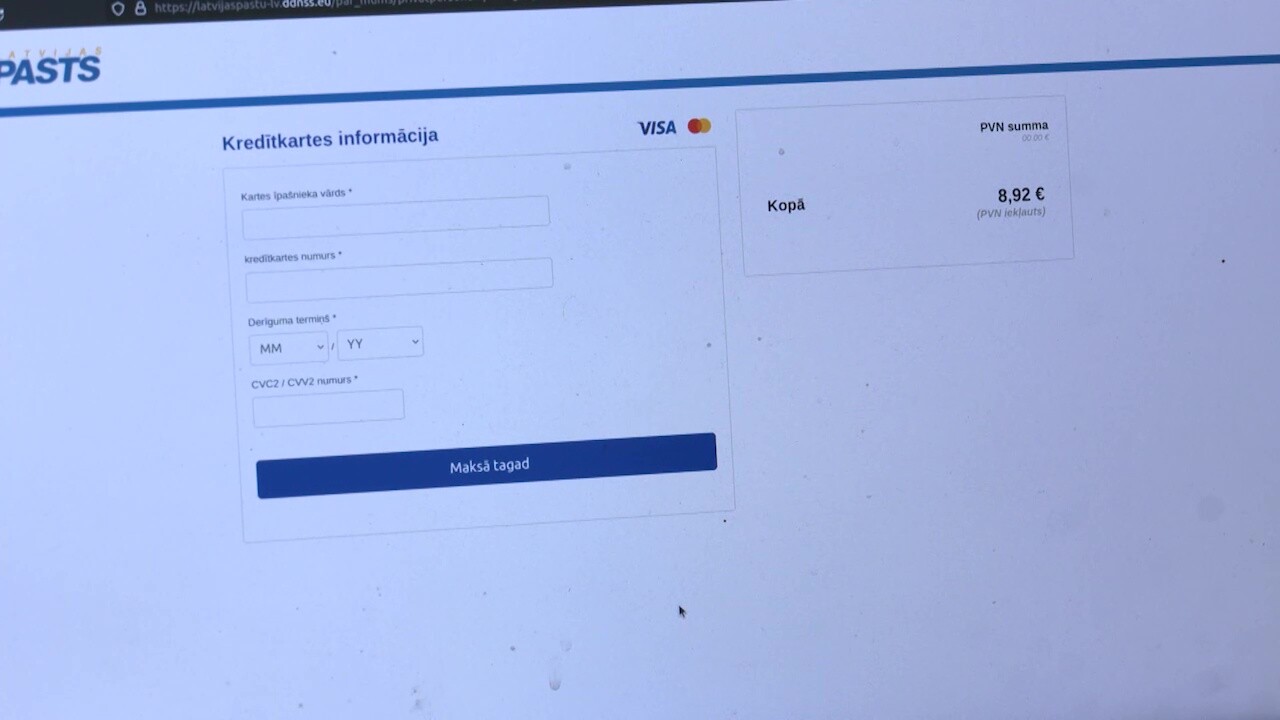
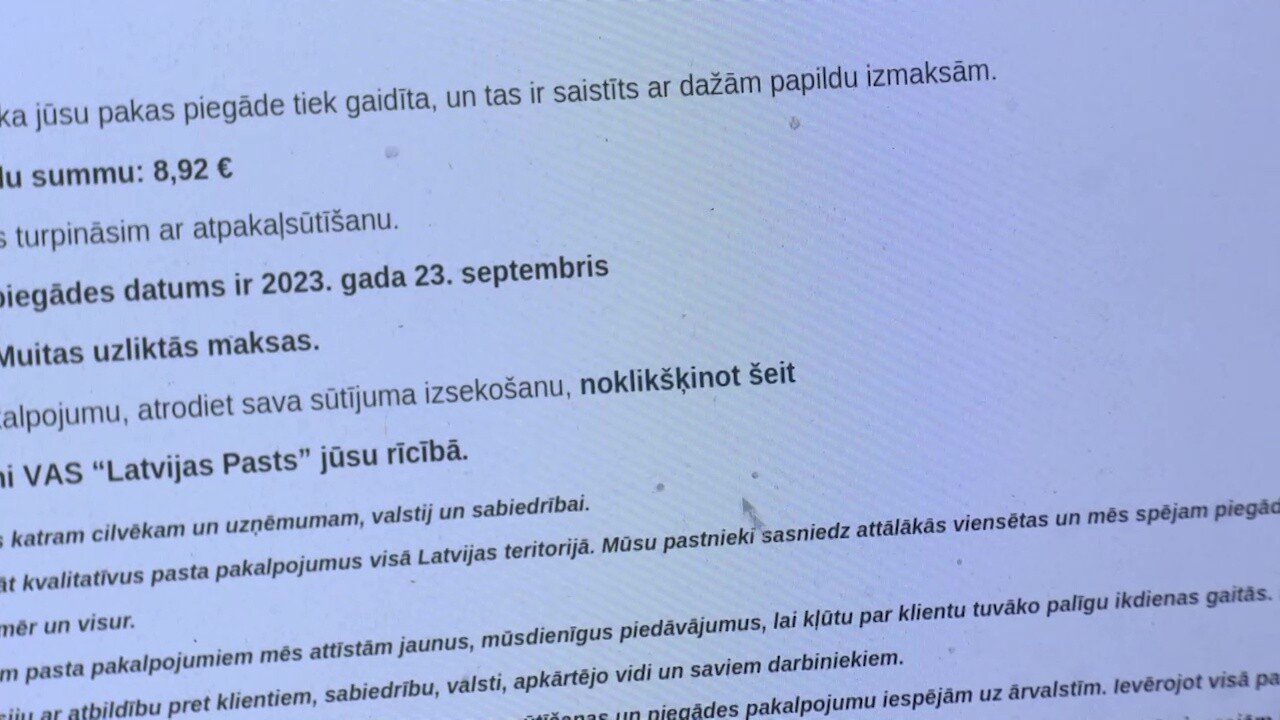
Ieva regulāri iepērkas internetveikalos un īpaši aktīvi izmanto iespēju pasūtīt preces attālināti laikā, kad mājās aug mazs bērniņš. Viņa veikusi aptuveni 20 sūtījumu internetveikalā, bet pēc aptuveni nedēļas saņēmusi aizdomīgu e-pastu "Latvijas Pasta" vārdā. E-pasta tekstā piedraudēts – ja netiks apmaksāti muitas pakalpojumi 8 eiro un 92 centu vērtībā, Ievai sūtījumu neredzēt kā savas ausis. Tomēr sieviete bijusi vērīga un pamanījusi, ka e-pasta autors ir nevis "Latvijas Pasts", bet gan "Latvijas pastu". Tāpat uzkrītoši daudz tekstā atrodamas pareizrakstības kļūdas.
"Latvijas Pasta" valdes loceklis Kristaps Krūmiņš skaidro – e-pastus iedzīvotājiem sūtījuši krāpnieki. Ar šādu problēmu uzņēmums saskaras katru nedēļu aptuveni gada garumā. Esot gadījumi, kad ļaundari izsūtot e-pastus pat divreiz nedēļā. Saņemt vēstuli ar aicinājumu atmuitot kādu sūtījumu no trešajām pasaules valstīm gan neesot nekas neparasts, tomēr jāņem vērā – ja ziņojuma autors patiesi ir "Latvijas Pasts", tekstā būs skaidri un gaiši norādīts pasūtījuma numurs, kuru viegli var izsekot uzņēmuma mājaslapā.
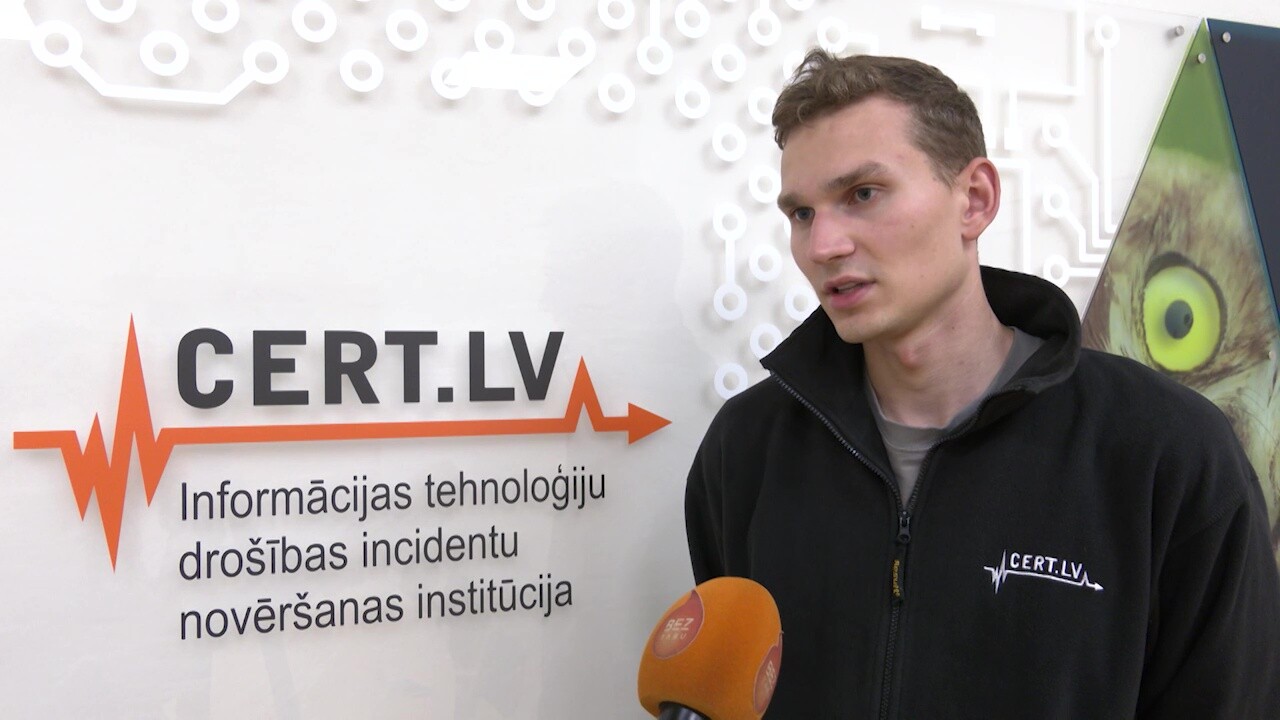
Cert.lv Informācijas tehnoloģiju drošības eksperts Kārlis Svilāns brīdina – parasti krāpnieku mērķis nav izkrāpt nieka astoņus eiro. Galvenais āķis slēpjas aiz tekstā pievienotās hipersaites. To atverot, iespējams ievadīt bankas kartes datus, ko krāpnieki var izmantot savā labā, piemēram, šantažēt vai noformēt kredītu konkrētā cilvēka vārdā.
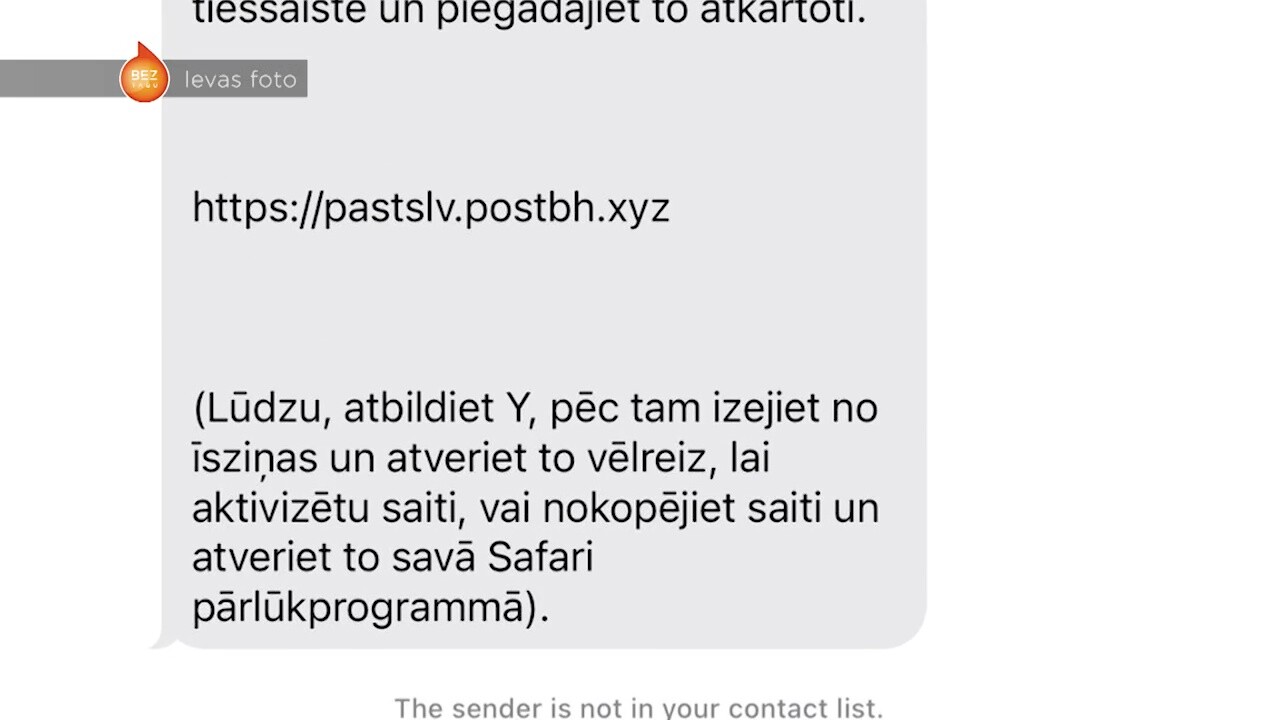
Vēloties palikt piesardzīga, Ieva nolēmusi vēstuli ignorēt, bet jau pavisam drīz klāt arī īsziņa mobilajā telefonā ar teju ļoti līdzīgu scenāriju – sūtījums it kā iestrēdzis, jo norādīta nepareiza piegādes adrese, tāpēc aicināta atvērt saiti un to mainīt.
Kārlis Svilāns atzīst – arī šādu shēmu krāpnieki izmanto, atšķiras vien informācijas piegādes kanāls.
"Tiklīdz mēs arī atbildam vai veicam kādu komunikāciju ar krāpniekiem, mēs nonākam viņu datubāzē kā potenciāls upuris, kas ceļ zvanus un kuru ir vērts psiholoģiski šantažēt vai mēģināt no viņa izgūt jebkādus naudas līdzekļus.
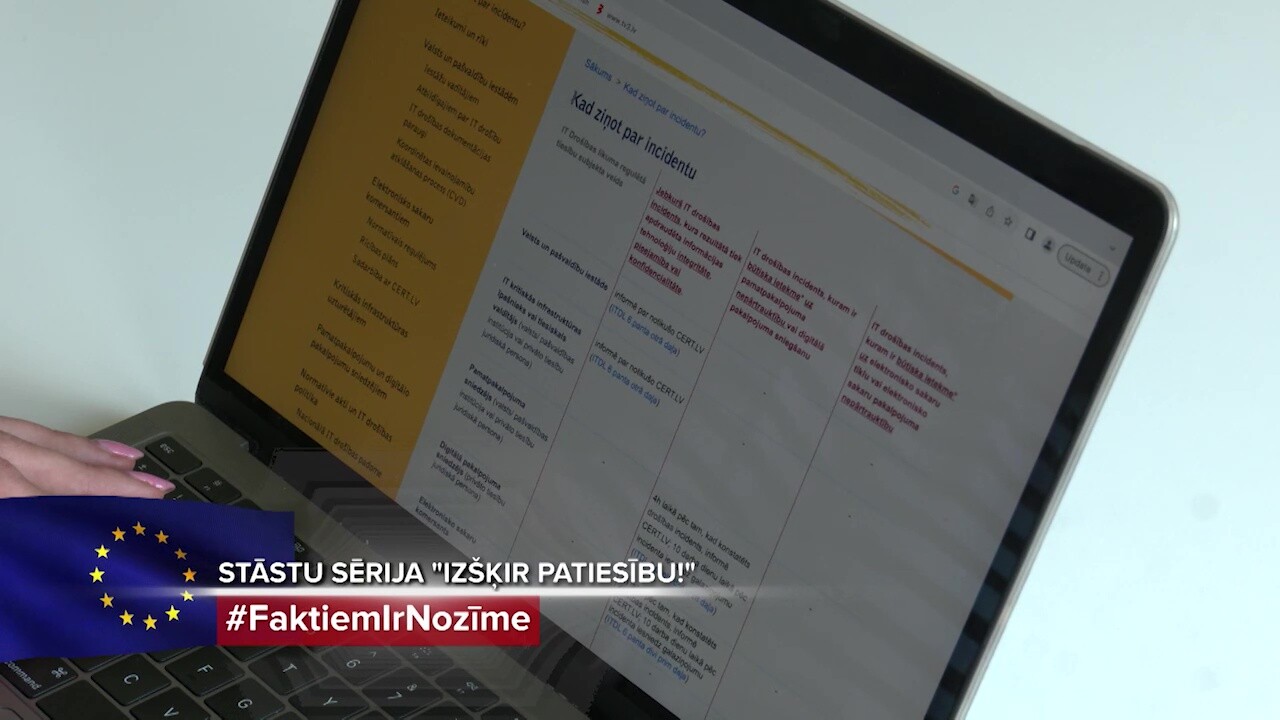
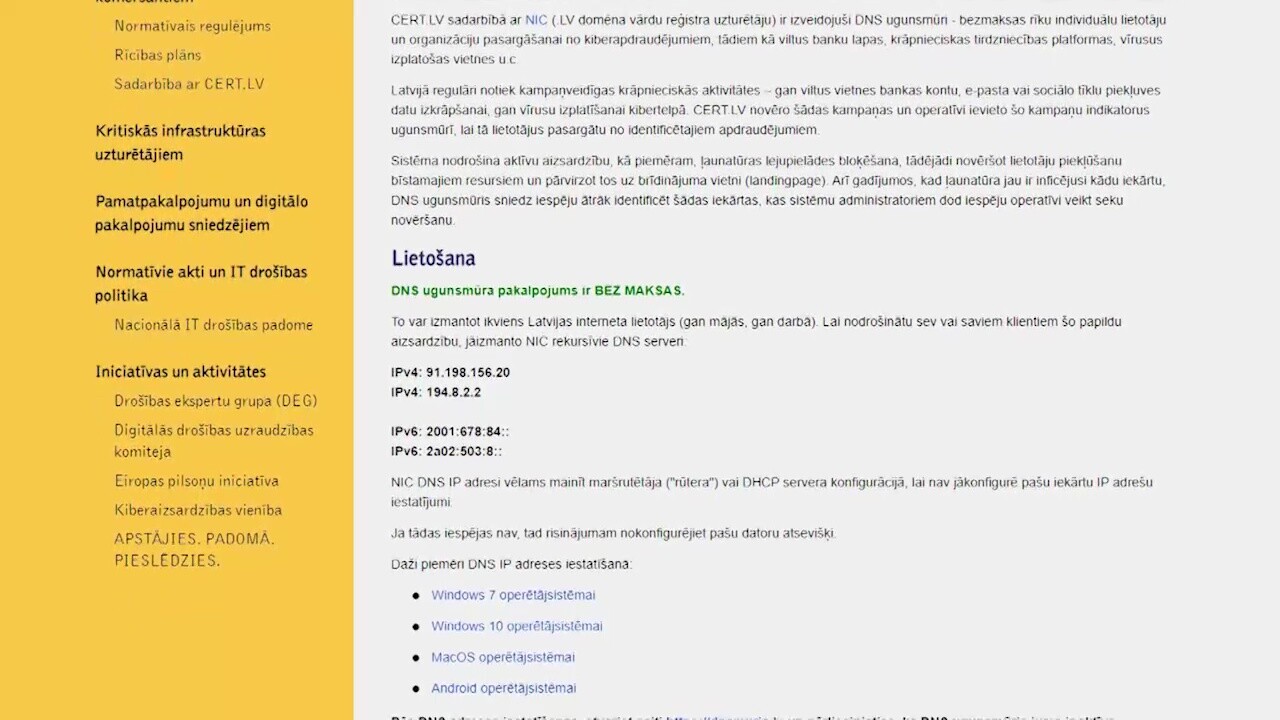
Īsziņas eksperts aicina izdzēst, taču e-pastus gan nekavējoties pārsūtīt kiberdrošības speciālistiem CERT.lv, rakstot uz e-pastiem: [email protected] vai [email protected]. Tāpat iedzīvotāji aicināti aizsargāt savus datus un ierīces ar "DNS Ugunsmūri" – bezmaksas rīku individuālu lietotāju un organizāciju pasargāšanai no kiberapdraudējumiem, kā viltus banku lapas, krāpnieciskas tirdzniecības platformas, vīrusus izplatošas vietnes.
Ziņo par kļūdu rakstā
Iezīmē kļūdaino tekstu un spied Ctrl+Enter.
Iezīmē kļūdaino tekstu un ziņo par to!





