Krāpnieki patukšojuši mūziķa Horena Stalbes virtuālo maku par tūkstoš eiro.
Esmu viens no viņu upuriem. Saņēmu īsziņu it kā no CSDD. Viltvārži bija atsūtījuši, ka esmu pārkāpis ceļu satiksmes posmā Rīga-Liepāja, kur tiešām jebkurš, kurš nodarbojas ar mūziku, bieži brauc. Banka teica, ka es apstiprināju ar "Smart-ID", bet es nezināju, ko es apstiprināju tajā brīdī. Vienā reizē izkrāpa tūkstoti eiro, un bija sagatavoti vēl vairāki maksājumi, bet es pēkšņi sapratu. Skaidrs, ka daudziem šķiet, – "tas taču sviests, kādam muļķim jābūt, lai apstiprinātu", bet, kad brauc mašīnā pie stūres un pēkšņi izlec uz ekrāna, ka esmu pārkāpis noteikumus, es apstājos malā. Tur bija lūgums apstiprināt ar Smart-ID, lai apskatītu pārkāpumu. Uzspiedu, nevarēju apstiprināt, nospiedu vēlreiz, atkal nevarēju apstiprināt, bet izrādījās, ka esmu jau pārskaitījis.
Ļaundari iegūst datus gan ar mērķi apkrāpt, gan ar mērķi tos tālāk pārdot, un nereti cilvēki paši neapdomīgi izdāļā savus datus, sacīja bankas "Luminor" krāpniecības novēršanas eksperte Marija Celma.
Uzspiežot uz kādas ļaunatūras vietnes, telefonā vai datorā tiek instalēta ļaunatūra, kas novēro darbības vai iegūst informācija, kas saglabāta pārlūkprogrammā, piemēram, paroles.
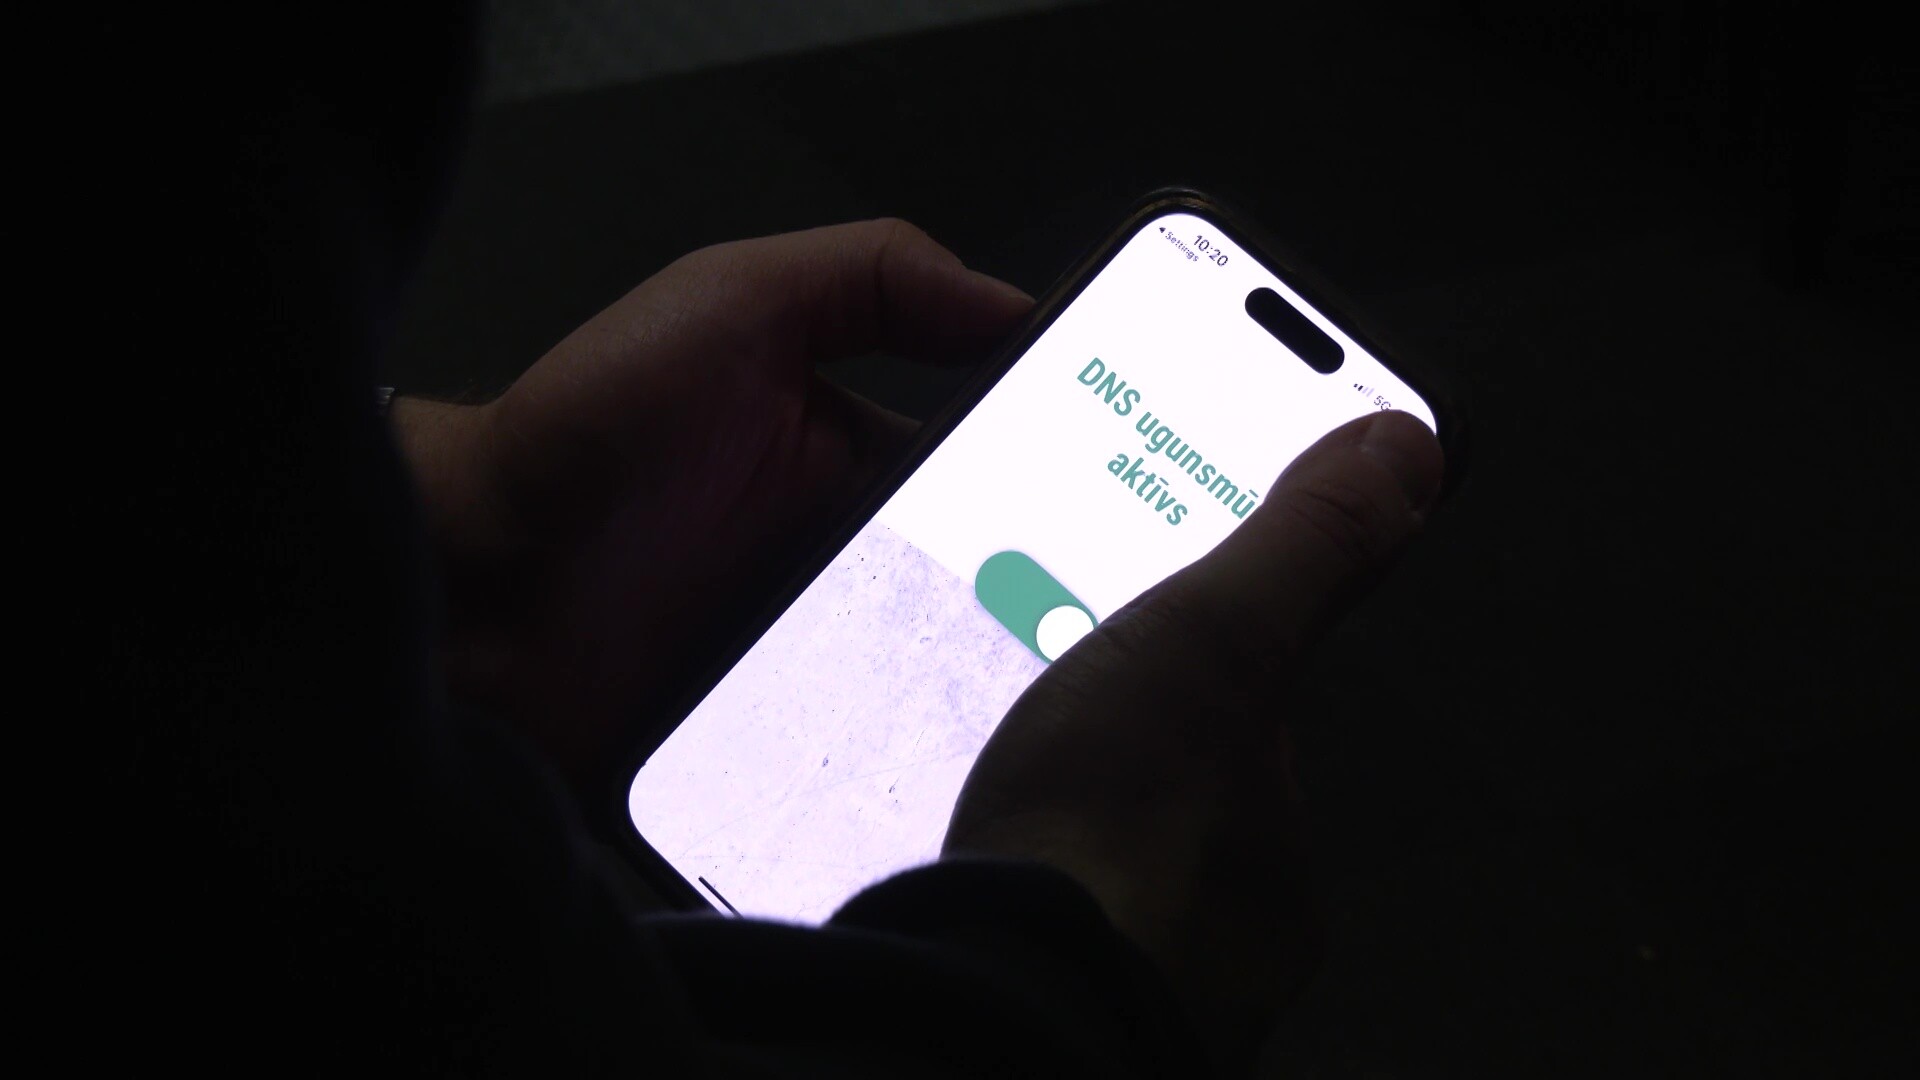
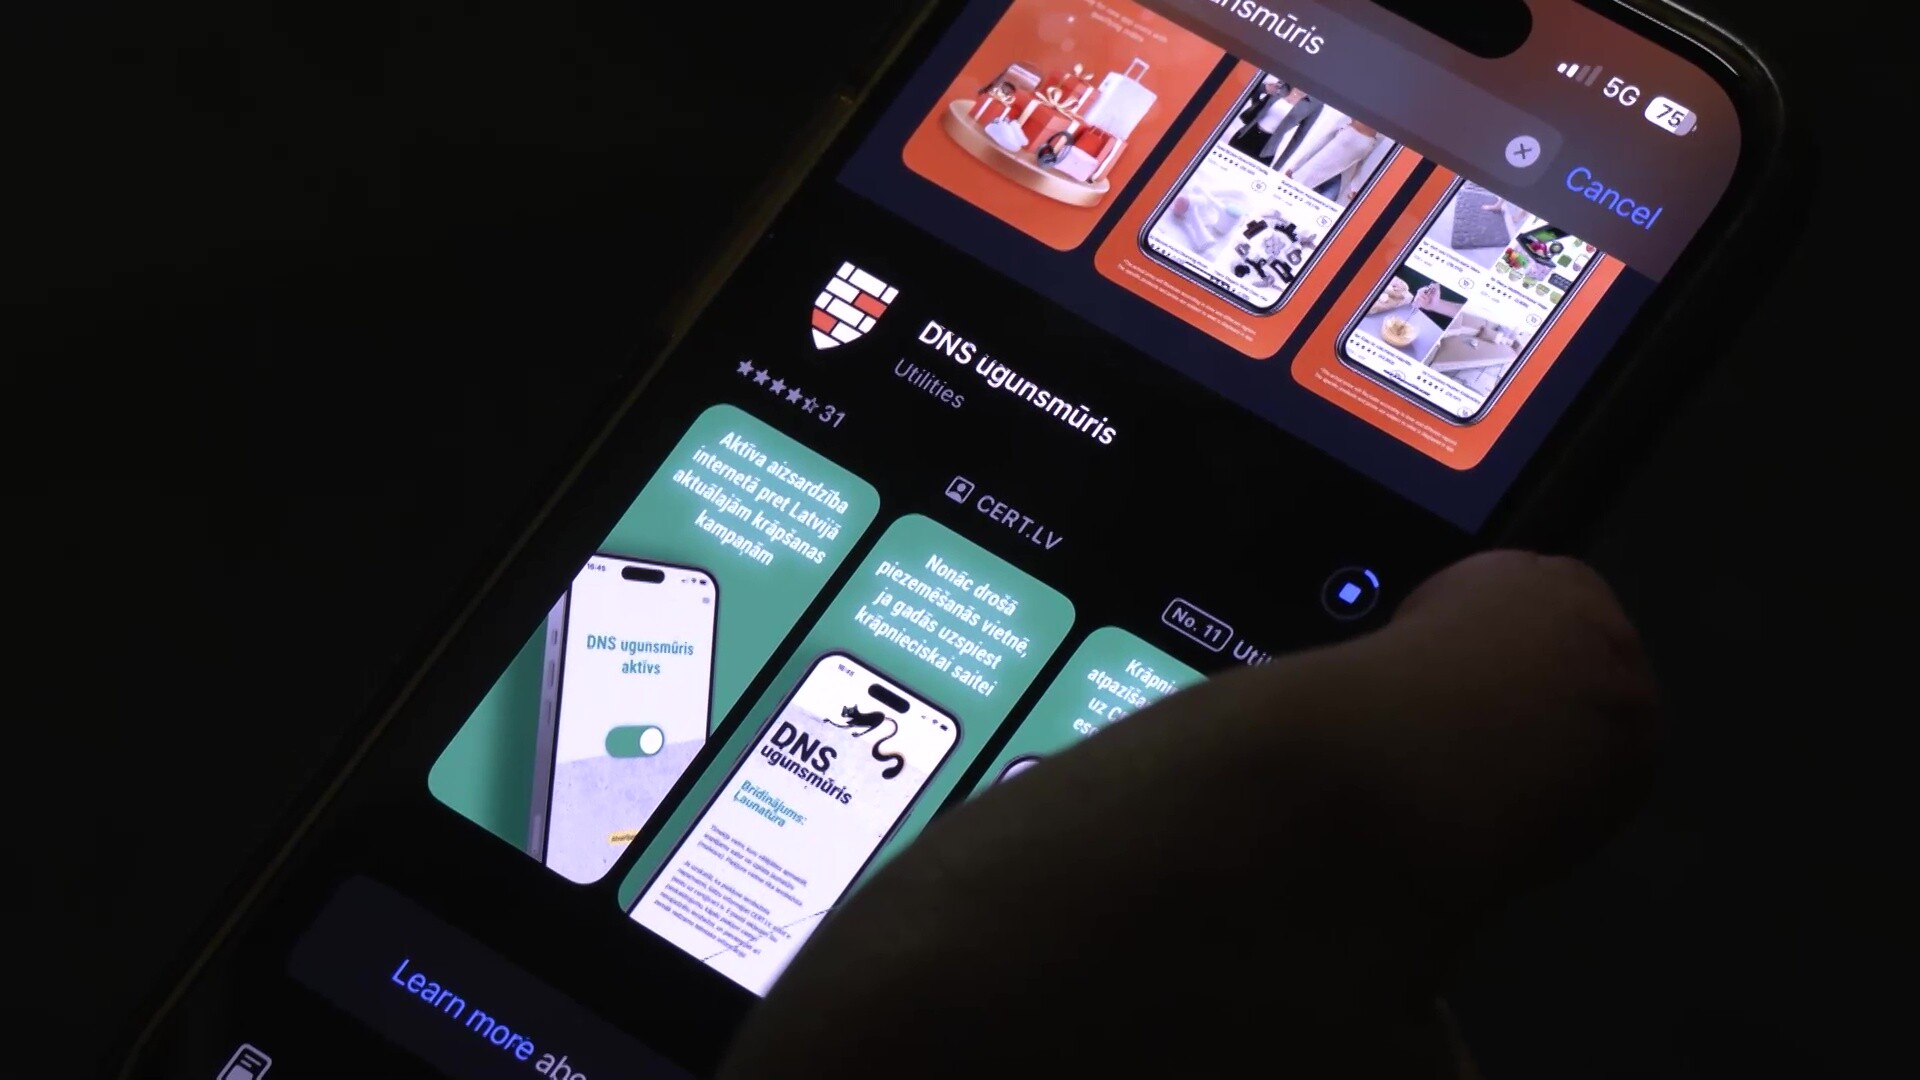
Lieti noder ierīcēs instalēt kibersargu no "CERT.LV" izveidoto lietotni "DNS ugunsmūris", kas bloķē daudzas krāpnieciskas saites. Tāpat vienmēr jāpārbauda sūtītāja adrese un domēns, jo tieši šādi var atpazīt krāpniecisku saiti, norādīja "Luminor" pārstāve Celma, uzsverot, ka ir svarīgi domēnus vienmēr lasīt no labās uz kreiso pusi, jo tieši domēnu izskaņā var ieraudzīt nesakritības ar īsto vietni.
Krāpšanas laikā krāpnieks nereti rada iespaidu, ka zina kaut ko par mani, bet viņš šo informāciju ir ieguvis saziņā. Piemēram, ja piezvana it kā Smart-ID pārstāvis un saka, ka kaut kas ir noticis. Tad krāpnieks lūdz autorizēties ar PIN 1. Tad viņš tiešām pievienojas pašapkalpošanās portālam un izmanto tur redzamo informāciju, lai noticētu, ka viņš ir tā uzņēmuma darbinieks. Tur var redzēt visas pēdējās darbības, piemēram, ka bijusi pievienošanās internetbankai, maksājumu apstiprināšana. Tāpat nereti cilvēki ir izbrīnīti, ka krāpnieks zināja konta atlikumu, bet bieži vien krāpnieks tieši šādā veidā ieiet internetbankā, izmantojot datus, kas ir iedoti, un tad internetbankā redzamos datus izmanto, lai radītu ticamību, ka tiešām ir bankas pārstāvis.
"Luminor" pārstāve atgādināja, ka krāpnieki psiholoģiski apstrādā potenciālos upurus, lietojot, piemēram, emocionālu informāciju par to, ka kaut kas ir noticis un ka ir jāreaģē uzreiz.
Banka aicinās sazināties, bet krāpnieks teiks, ka visi konti ir bloķēti, bet, ja grib atbloķēt, aicinās nospiest uz saites. Tur ir tā starpība. Krāpnieki rada šoka stāvokli par to, ka kaut kas ir noticis. Tāpat, ja banka zvana, tā Smart-ID vai citu autentifikācijas rīku datus neprasīs. Banka var prasīt personas koda pēdējos ciparus, daļēju dzīvesvietas adresi, pēdējo veikto pirkumu, lai pārliecinātos, ka runā ar konkrētu klientu. Smart-ID apstiprinājums vai citu autentifikācijas rīku apstiprinājums vajadzīgs tikai tad, ja es, klients, zvanu, jo man kaut ko vajag, un man jāpierāda, ka es esmu es un ka man ir tiesības iegūt informāciju.
Vairāk uzzini, noskatoties raksta augšā pievienoto video.
Klausies rubriku "Krāpnieku kods" katru otrdienu radio "Star FM" un "TOP radio"!

Ziņo par kļūdu rakstā
Iezīmē kļūdaino tekstu un spied Ctrl+Enter.
Iezīmē kļūdaino tekstu un ziņo par to!