Iedzīvotāji tagad var pārbaudīt, kādi tieši dati par viņiem nonākuši CSDD kiberuzbrucēju rīcībā
Pēc vērienīgā CSDD kiberuzbrukuma ikviens iedzīvotājs tagad var noskaidrot, kādi tieši viņa dati nonākuši hakeru rīcībā. Lielākoties nopludinātas adreses, automašīnu reģistrācijas numuri un personas kodi, tāpēc eksperti aicina īpaši uzmanīties no krāpniekiem, kuri šos datus var izmantot, lai izkrāptu vēl sensitīvāku informāciju.


Tagad ikviens iedzīvotājs var pārbaudīt, kādi tieši viņa personas dati ir nopludināti šovasar notikušajā Ceļu satiksmes drošības direkcijas (CSDD) informācijas sistēmu kiberuzbrukumā.
Nu, vai savus CSDD noplūdušos datus jau apskatījies? pic.twitter.com/HtLAkvEjy0
— Tom Niem (@Tom_Niem) August 27, 2026
View on Threads
CSDD e-pakalpojumos tagad ikviens klients var individuāli pārbaudīt, vai viņa personas dati tika izgūti kiberuzbrukuma laikā, un, ja tika – apskatīt, kādas datu kategorijas un konkrēti dati ir skarti.
ℹ️ https://t.co/KT1Uqavjse pic.twitter.com/8bgceoX4mW
— CSDD (@CSDD_LV) August 27, 2026
Neskatoties uz aicinājumu savus personas datus publiski neizpaust un nepublicēt sociālajos tīklos, daži iedzīvotāji šo brīdinājumu jau ir ignorējuši un savus nopludinātos datus publiskojuši.
2026. gada augustā CSDD informācijas sistēmās notika nesankcionēta piekļuve, kuras rezultātā uzbrucējs ieguva informāciju par CSDD maksājumu kvītīs ietvertajiem datiem laika periodā no 2008. līdz 2026. gadam. Pēc incidenta analīzes secināts, ka uzbrukums skāris aptuveni 1,2 miljonus fizisku personu un 200 000 juridisku personu.
Lielākoties nopludinātajā informācijā ir tādi dati kā cilvēku adreses, automašīnu valsts reģistrācijas numuri un personas kodi. Tādēļ iedzīvotājiem ir svarīgi zināt, kāda informācija par viņiem nonākusi uzbrucēju rīcībā.
Kā to izdarīt?
Lai noskaidrotu, kādi tieši personas dati par jums ir nonākuši uzbrucēju rīcībā, jāizmanto CSDD izveidotais datu pārbaudes rīks. Tajā nepieciešams autorizēties ar kādu no piedāvātajiem drošas autentifikācijas līdzekļiem, piemēram, Smart-ID vai eParaksts mobile.
Svarīgi: autentifikācijas pieprasījumu apstipriniet tikai tad, ja pārbaudi pats esat uzsācis. Ja Smart-ID vai eParaksts mobile pieprasījums parādās negaidīti, to apstiprināt nedrīkst.
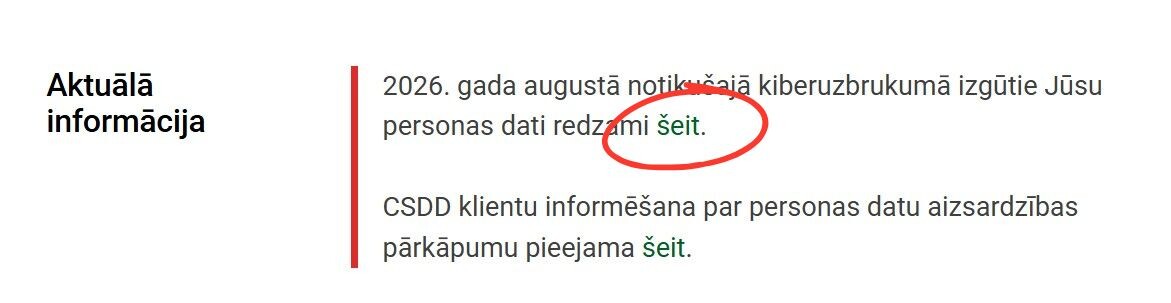
Pēc autorizēšanās sistēma parādīs, vai jūsu dati ir starp kiberuzbrukumā iegūtajiem datiem un, ja ir, – kāda konkrēti informācija ir nopludināta.
CSDD norāda, ka uzbrucēji ieguvuši daļu vēsturisko maksājumu datu. CSDD pakalpojumi turpina darboties, savukārt uzbrukumā izmantotie piekļuves kanāli ir identificēti un bloķēti. Incidenta izmeklēšanā iesaistīts arī CERT.LV un tiesībsargājošās iestādes.
Iedzīvotājiem šobrīd nav pamata pārtraukt izmantot CSDD pakalpojumus. Iegūtie dati nav dzēsti vai bojāti.
Vienlaikus iedzīvotāji aicināti būt īpaši piesardzīgiem, jo nopludinātā informācija var tikt izmantota krāpnieciskos mēģinājumos. Krāpnieki var zvanīt, sūtīt īsziņas vai e-pastus, uzdodoties par CSDD vai citām iestādēm un izmantojot par cilvēku zināmos personas datus, lai mēģinātu izvilināt naudu, piekļuves kodus vai citu sensitīvu informāciju.
Īpaši svarīgi – ja tiek saņemts Smart-ID vai eParaksts mobile pieprasījums apstiprināt autentifikāciju, kuru pats iedzīvotājs nav uzsācis, to nekādā gadījumā nedrīkst apstiprināt.
Tagad iedzīvotājiem ir iespēja pārbaudīt, kādi konkrēti viņu dati varētu būt nonākuši uzbrucēju rīcībā, un attiecīgi izvērtēt, pret kāda veida krāpniecību nākotnē jābūt īpaši piesardzīgiem.
Ziņo par kļūdu rakstā
Iezīmē kļūdaino tekstu un spied Ctrl+Enter.
Iezīmē kļūdaino tekstu un ziņo par to!