"Čik, un gatavs!" Eksperimentā noskaidrots, kā tika uzlauzts Egona Reitera dators
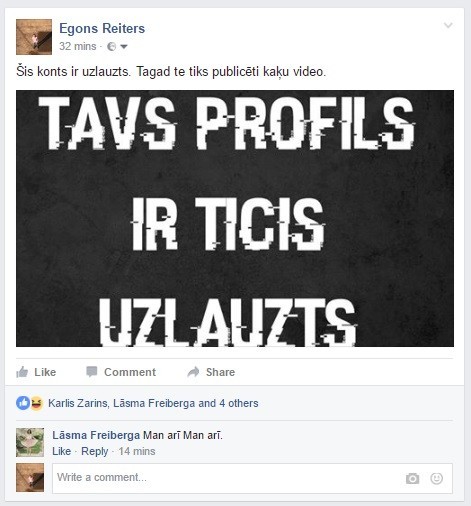
22. martā pārsteigumu piedzīvoja "Star FM" ētera personība Egons Reiters un viņa "Facebook" konta sekotāji. Tur parādījās draudīgs paziņojums: "Tavs konts ir uzlauzts!" — un pēc tam pievienojās arī jokaini kaķu video. Izrādījās, ka tas ir "Star FM" radio kolēģu veikts eksperiments sadarbībā ar IT drošības ekspertiem no "SQUALIO cloud consulting" un "Microsoft Latvia".
"SQUALIO cloud consulting" IT infrastruktūras un drošības risinājumu nodaļas vadītājs Didzis Balodis skaidro: "Mūsu mērķis bija parādīt, cik vienkārši ir uzlauzt datoru, uz kura instalētas nelegālas datorprogrammas. Šajā gadījumā Egonam Reiteram "iemānījām" izmēģināt ierīci, kurā bija instalēta nelegāla "Windows" operētājsistēma ar pievienotu kaitniecisko kodu.
Tas ir pilnīgi reāls scenārijs, izmantojot nelegālu datorprogrammu no aizdomīga piegādātāja. Operētājsistēmai tika pievienota pavisam vienkārša programma, ko Egons, protams, nepamanīja, bet tā ļāva sekot pilnīgi visām viņa darbībām ar klaviatūru. Tiklīdz viņš "ielogojās" savā "Facebook" kontā, parole bija mūsu speciālistu rokās."
Šajā gadījumā uzbrukuma sekas tika tūlīt nodemonstrētas publiski — uz brīdi pārņemot Egona Reitera "Facebook" kontu , jo eksperimenta mērķis bija pievērst uzmanību tam, cik viegli ir pakļaut sevi riskam. Tomēr lielākoties hakeri pēc ielaušanās datorā uzvedas neuzkrītoši, jo viņu mērķis ir nevis tikt pieķertiem, bet gan gūt labumu no datora pārņemšanas — zagt privātus vai biznesa datus, paroles, arī naudu.
Video: eksperti skaidro eksperimenta mērķi
"Nebiju domājis, ka tas ir tik viegli," atzīst Egons Reiters, un iesaka ikvienam būt apdomīgam – sargāt sevi no hakeru uzbrukumiem, jo sekas var būt nepatīkamas.
Saturs turpinās pēc reklāmas
Reklāma
Saskaņā ar "Microsoft" Security Intelligence Report" datiem vidējais laiks, kad hakeris pēc ielaušanās datorsistēmā tiek pieķerts, ir 240 dienu! Tas nozīmē, ka vairāk nekā pusgadu viņš ir netraucēti saimniekojis jūsu sistēmā, izmantojis datora resursus citiem uzbrukumiem, zadzis informāciju.
"Pirms kāda laika izplatījās izspiešanas uzbrukumi, kad grāmatveži saņēma it kā rēķinus no ticamiem sūtītājiem, kas patiesībā bija kaitnieciskas izspiešanas programmas," atgādina Didzis Balodis. Pilnīgi iespējams, ka pirmā uzbrukuma daļa nemaz netika pamanīta, jo sākumā tika nozagti dati, izmantojot piekļuvi nedrošam datoram, bet pēc tam — sagatavots "pievilcīgs un ticams e-pasta sūtījums" grāmatvedim," skaidro Didzis Balodis.
"Galvenie riski, kas padara jūsu datoru nedrošu ir — nelegālas vai neatjauninātas datorprogrammas, tostarp arī antivīrusu programmas; vājas paroles, kā arī neapdomīga klikšķināšana uz pielikumiem vai interneta saitēm," papildina "Microsoft Latvia" tehnoloģiju eksperts Āris Dzērvāns.
Drošības pamatprincipi
Lai neatkārtotos augstākminēto grāmatvežu un Reitera liktenis, eksperti iesaka stingri ievērot šos punktus:
izvēlēties uzticamu tehnoloģiju partneri neatkarīgi no tā, vai tas ir jūsu darba vai privātais dators;
lietot tikai legālas un atjauninātas datorprogrammas, jo vienīgi tā iespējams pasargāt sevi no jaunākajām vīrusu un kaitniecisko programmu versijām;
veidojot paroli, izmantot dažādu burtu un simbolu kombināciju, kā arī izvairīties no vienkāršiem vai viegli uzminamiem vārdiem un frāzēm, piemēram, "parole123" vai bērna vārds. Tāpat nevajadzētu izmantot vienu paroli vairākiem kontiem, jo, iegūstot savā rīcībā vienu paroli, uzbrucējs piekļūs visam jūsu saturam;
visbeidzot, lielākais drošības risks bieži vien ir pats lietotājs un viņa rīcība. Tāpēc vienmēr rūpīgi izvērtējiet e-pastus un to pielikumus, kā arī dažādas saites, ko jums kāds sūta vai iesaka apskatīties, tostarp arī sociālajos tīklos. Pat ja ziņa ir no jums pazīstama lietotāja, bet tā šķiet mulsinoša vai netipiska, pirms klikšķiniet, pārliecinieties, vai tā ir autentiska.
"Kiberuzbrukumi organizācijām visā pasaulē rada 4 miljardus ASV dolāru zaudējumus gadā. Vienkāršāk sevi pasargāt no vīrusa uzbrukuma, nekā pēc tam cīnīties ar sekām," rezumē Āris Dzērvāns.